
從 Travelers 保險案例分析:如何利用 Realtime API 解決大規模突發流量的自動化理賠挑戰
此案例展現了生成式 AI 從『對話玩具』轉向『業務產能』的成功範例,評價為優良。其核心價值在於精準捕捉了語音延遲對焦慮用戶的心理影響,並透過 Orchestration 解決了企業級數據安全痛點;但其成功前提是 Travelers 擁有強大的後端基礎設施,對於缺乏數據整合能力的企業而言,此路徑難以直接複製。
此案例展現了生成式 AI 從『對話玩具』轉向『業務產能』的成功範例,評價為優良。其核心價值在於精準捕捉了語音延遲對焦慮用戶的心理影響,並透過 Orchestration 解決了企業級數據安全痛點;但其成功前提是 Travelers 擁有強大的後端基礎設施,對於缺乏數據整合能力的企業而言,此路徑難以直接複製。

此模型標誌著 AI 從『資訊檢索』向『專業執行』的關鍵跨越,其將推理能力與特定科學工具鏈(如 NGS 插件)深度耦合,具有極高的實踐價值。然而,其效能高度依賴於受控數據集的質量,且在生物安全的高風險領域,單純的推理能力仍需嚴格的人類專家審核作為底線,不能完全信任其自動化決策。

這是一次針對軟體供應鏈的典型攻擊,代號為 Miasma。這次攻擊的核心目標是透過污染 npm 套件,將惡意程式植入開發者的電腦或 CI/CD 自動化流水線中,進而竊取高權限的憑證並在環境中自我擴散。 對於工程師來說,最危險的點在於這次攻擊不僅僅是偷資料,它還會將開發工具變成攻擊跳...
此計畫展現了 OpenAI 對於『能力湧現』帶來之現實世界毀滅性風險的高度警覺,其採取專業審核制的紅隊演練是目前最務實的壓力測試手段。然而,我判定該機制仍存在『追趕式防禦』的缺陷,因為通用越獄的發現速度往往快於對齊補丁的部署,除非能實現自動化的安全驗證,否則僅靠人工賞金計畫無法完全消除生物安全漏洞。
此內容精準地捕捉了 Java 從傳統企業級語言向 AI 與邊緣運算(Wasm)轉型的關鍵轉折點。我評定其為『高價值技術綜述』,因為它不僅列舉功能,更揭示了 Java 在安全性合規(JFR 脫敏)與執行效率(Endive)上的戰略佈局;但保留條件在於,部分功能(如 JEP 528)仍處於候選或預覽狀態,實際生產環境的穩定性仍需觀察。

該內容精準地捕捉了 MSP 從『技術交付』轉向『商業規模化』的痛點,其核心邏輯在於將資安實務產品化,具有高度的實戰指導價值。然而,文中對於『決策智能』的具體實現路徑描述較為理想化,在實際部署時,仍需考量不同產業間合規需求的極大差異性,不能完全依賴標準化工作流。

針對近期被揭露的 Operation Dragon Weave 網路間諜行動,其攻擊目標集中在台灣與捷克等地的政府、研究機構、科技及金融部門。這類攻擊的核心在於透過精密的感染鏈,將遠端控制工具植入目標主機,並利用合法雲端服務來規避資安偵測。對於開發者與維運工程師而言,理解其攻擊路...
此技術將 AI 角色從『工具』升級為『虛擬團隊主管』,在邏輯架構上具有顯著的進步,能有效解決複雜工程中的上下文碎片化問題。然而,其效能提升是以高昂的 Token 成本為代價,在成本效益比尚未優化前,僅建議對高價值且複雜的任務使用,否則將造成資源浪費。
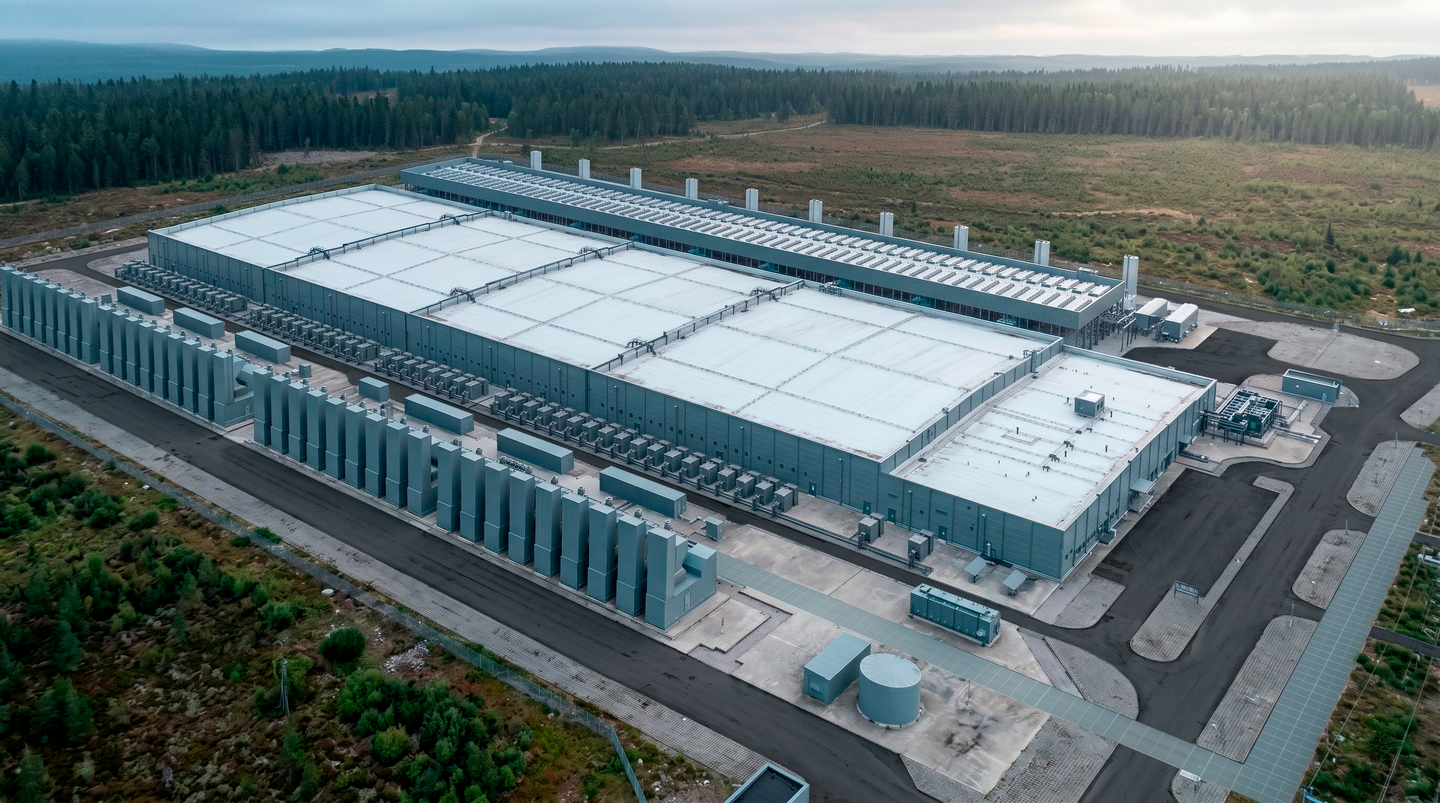
此案例展現了頂級科技公司將物理層基礎設施與生態循環結合的成熟策略,評價為『高效且具前瞻性的工業實踐』。其核心優勢在於將廢熱轉化為資源,而非單純追求能效比,但其成功高度依賴北歐低溫的地理條件,此模式在熱帶或乾旱地區缺乏可複製性。

此更新標誌著 Google 正將 Android 從『作業系統』轉型為『AI 服務載體』。雖然功能涵蓋面廣且實用性高,但其核心競爭力仍高度依賴雲端 AI 的算力支持,在離線狀態下的 AI 表現仍有待驗證,且跨平台傳輸的互操作性是否能真正達到 AirDrop 的無縫體驗仍需實測觀察。

此案例展示了軟體定義能源 (Software-Defined Energy) 的高效實踐,將被動的耗電端轉化為主動的電網貢獻者,具備極高的商業與技術前瞻性。然而,該方案的成功高度依賴於大量末端設備的參與度與即時調度精準度,若缺乏足夠的激勵機制或設備標準化,其實際調度效能可能會低於理論預期。

Mellum2 是一個極具戰略意義的『工具型』模型,而非『知識型』模型。其 MoE 架構在推理成本與能力之間取得了極佳平衡,對於追求生產效率的工程體系而言是高品質的選擇;但其價值前提在於開發者必須具備構建『多模型協作流水線』的能力,若僅將其視為單一聊天機器人,將無法發揮其低延遲的核心優勢。