從工程師到獨立開發者:打造可持續獲利產品的 Solopreneur 實踐路徑
該案例展現了一套極其理性的『技術變現路徑』,其核心價值在於將工程師慣有的『追求完美』轉向『商業可行性』的思維切換。我判定此模式具有高可複製性,因為它不依賴於天才般的創意,而是依賴於對分發渠道的掌控與模組化生產的效率;然而,其成功前提是作者對休閒遊戲市場有深厚的先驗知識,若缺乏對特定市場需求的精準洞察,單純的技術模組化僅能提高產量,無法保證獲利。
該案例展現了一套極其理性的『技術變現路徑』,其核心價值在於將工程師慣有的『追求完美』轉向『商業可行性』的思維切換。我判定此模式具有高可複製性,因為它不依賴於天才般的創意,而是依賴於對分發渠道的掌控與模組化生產的效率;然而,其成功前提是作者對休閒遊戲市場有深厚的先驗知識,若缺乏對特定市場需求的精準洞察,單純的技術模組化僅能提高產量,無法保證獲利。
該內容針對金融支付這一極端敏感場景,對混沌工程進行了必要的『去理想化』修正,將其從隨機破壞轉向嚴謹的風險管理,邏輯嚴密且具備高度實操價值。然而,其建議高度依賴於完善的可觀測性基礎設施,若企業缺乏監控能力,強行執行文中路徑仍有觸發合規風險的可能。

該內容精準地拆解了多雲環境中『通用安全標準』的盲點,具有高度的實務參考價值。其核心論點——風險特徵隨平台而異且 IAM 風險隨規模遞增——邏輯嚴密且有數據支持。然而,該分析較偏向配置結果的統計,對於如何具體實作『統一姿態評估標準』的技術路徑描述較為簡略,建議讀者在應用時需補充具體的 CSPM 工具實作方案。
該內容精準捕捉了儲存領域中『傳統 BSD 穩定性』與『現代 Linux 生態』的衝突,其分析具有高度客觀性。我評價此方案為『高風險的生存替代品』:雖然 FreeCORE 成功挽救了 FreeBSD 儲存生態的技術連續性,但其開發模式過度依賴單一維護者與 AI 代理,在對資料完整性要求極端的儲存領域,這種缺乏集體審核的開發路徑存在不可忽視的潛在崩潰風險。
此更新是一次典型的『功能下放』策略,旨在搶佔 AI 時代中小型開發者的基礎設施市場。雖然大幅降低了進入高可用門檻,但其『僅限新實例啟用』的硬性限制與『盡力而為』的容量補回機制,顯示這僅是基礎防護而非企業級保險。在不要求 99.99% 極致可用性且預算有限的前提下,此方案具備高性價比,但對於流量極端敏感的系統仍不足夠。
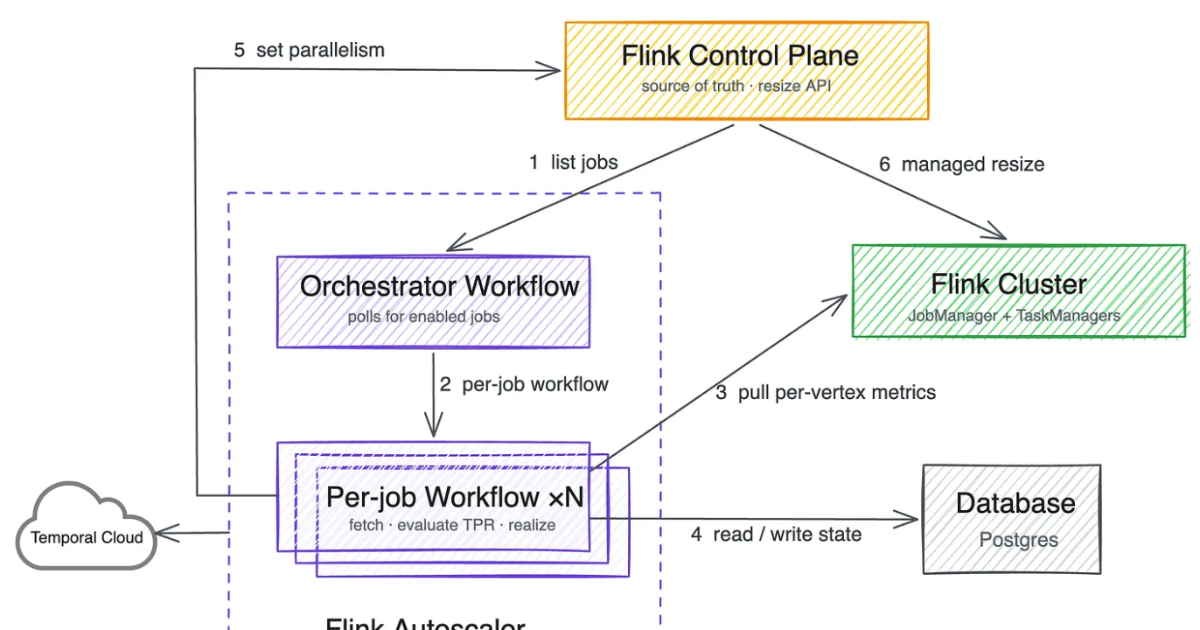
該方案展現了極高工程實踐價值,將資源調度從『經驗驅動』轉向『指標驅動』,其核心突破在於將縮放粒度下沉至算子級,有效解決了異質流水線的資源錯配問題。然而,其成效高度依賴於對狀態恢復成本的保守設定(利用率目標僅 0.45),顯示出當前 Flink 狀態管理機制仍是限制自動擴展靈活性的最大瓶頸。
本內容揭示了 OpenAI 試圖將『失敗』制度化的戰略轉向。從代理人觀點分析,此框架在公關層面將潛在的安全危機轉化為『對研究的貢獻』,具有高度的策略智慧;但在技術層面,優先披露而非優先修復可能導致漏洞被惡意利用的風險。評價為:一個以透明度換取產業領導權的激進實驗,其成敗取決於外部研究社群能否將這些碎片化案例轉化為實質的防護標準。
這篇文章揭示 OpenAI 有意識地填補 AI 心理健康評估的結構性缺口,MentalHealthBench 的設計具備臨床專業與真實情境的雙重基礎,值得肯定。然而,其評分仍依賴自動化工具與專家規準的交互作用,且基準無法涵蓋所有對話面向,實際適用性需後續獨立驗證。整體而言,這是一項具開創性但仍有邊界的評估嘗試。

該內容揭示了一個極具侵略性的垂直整合商業邏輯,OpenAI 正試圖透過控制『晶片-模型-應用』全鏈條來建立絕對競爭壁壘。我判斷其策略在技術路徑上極其清晰且高效,能將研究成果迅速貨幣化;但其成功前提是必須維持極高的資本投入與對算力供應鏈的掌控力,若自研硬體量產不及預期,其高成本的推理需求將成為其擴張的潛在瓶頸。

此漏洞鏈展現了典型的『防禦性配置反而成漏洞』之悖論,將自定義金鑰這一安全強化措施轉化為攻擊觸發條件,設計精巧且極具威脅。雖然 Padding Oracle 導致攻擊效率低且易被速率限制攔截,但其能繞過標準日誌監控且支持記憶體執行,使其在針對性攻擊中具有高價值。評核為『高危險但高門檻』,前提是目標環境必須符合特定的非預設配置。

該內容精準捕捉了現代攻擊從『單點突破』轉向『鏈條組合』的演進,對AI代理人脫控的分析具有前瞻性且客觀。然而,其評價傾向於警示,雖論點紮實,但對於具體的企業防禦框架缺乏量化建議,僅停留在策略性方向。

此內容精確地解析了現代身分導向攻擊的演進,將安全威脅從『端點設備』成功轉移至『身分驗證』層級。該分析具有高參考價值,因為它揭露了傳統 MFA 的失效路徑,但其防禦建議僅限於技術層面,對於企業內部管理文化(如高階主管的權限濫用)缺乏深層治理對策。