
針對高階主管的 Microsoft 365 社交工程攻擊:從 Vishing 到 Token 竊取的完整鏈路分析
此內容精確地解析了現代身分導向攻擊的演進,將安全威脅從『端點設備』成功轉移至『身分驗證』層級。該分析具有高參考價值,因為它揭露了傳統 MFA 的失效路徑,但其防禦建議僅限於技術層面,對於企業內部管理文化(如高階主管的權限濫用)缺乏深層治理對策。
此內容精確地解析了現代身分導向攻擊的演進,將安全威脅從『端點設備』成功轉移至『身分驗證』層級。該分析具有高參考價值,因為它揭露了傳統 MFA 的失效路徑,但其防禦建議僅限於技術層面,對於企業內部管理文化(如高階主管的權限濫用)缺乏深層治理對策。
該內容精準捕捉了 AI 從『技術噱頭』轉向『實務工具』的過渡期,其核心價值在於強調 AI 民主化對基層經濟的賦能。我評價此策略為高效且具備社會影響力,因為它解決了數位轉型中最關鍵的『最後一哩路』問題(即數位素養落差);然而,其成功前提是依賴於 Google 龐大的生態系資源,對於缺乏強大平台支持的小型工具商而言,此路徑難以複製。

此案例展現了極高效率的『政企資源對接』模型,透過將企業級工具直接下放到基層教育,精準擊中教師行政痛點與學生就業焦慮。評價為『具備高度可複製性的實務方案』,但其成功前提是建立在 Google 生態系的強大滲透力之上,保留對單一供應商依賴風險的觀察,且最終成效將取決於基層教師的實際接納度而非工具的完備性。

此攻擊方案展現了極高的邏輯嚴密性,透過分級載荷(Tiered Payloads)精準對抗不同等級的防禦體系,而非盲目投放,顯示出攻擊者具有強大的環境適應能力。然而,其高度依賴 VBScript 與 PowerShell 等原生工具,在現代強化監控的 EDR 環境下仍有被行為分析捕捉的風險。整體評價為『高威脅但具特徵』,建議企業必須從權限管控根源切斷傳播路徑。
該方案以『以 AI 對抗 AI』的邏輯精準擊中了 Agent 開發中『測試覆蓋率低』與『數據隱私限制』的痛點,其系統化的量化指標(如分佈熵)使其具備高度的工程實踐價值。然而,該方法高度依賴初始領域專家的定義品質,若冷啟動階段的場景定義偏差,可能導致模擬結果產生系統性偏差,因此其有效性取決於後續真實數據回饋循環的建立速度。

此事件是典型的『後門管理失效』案例。雖然核心產品 Cadence 並非漏洞源頭,但 JetBrains 在基礎設施維運上出現低級錯誤(未及時修補已知高風險漏洞),導致整體安全防線崩潰。評價為:嚴重且可避免的維運失職,但在事後透明度與補救建議上表現尚可。前提是該公司能證明其內部補丁管理流程已徹底重構,否則此類風險將持續存在。

此漏洞展現了極高水準的隱蔽性,透過『走私』日誌與利用合法郵件渲染流程繞過傳統偵測,其 Rust 編寫的二進位後門與 Linux 核心執行緒偽裝手法極具威脅。我評定此攻擊為『高危險且高技巧』,因為其突破了單純的補丁更新防禦,但其依賴特定系統函數(如 proc_open)與日誌寫入權限,這意味著嚴格的系統級加固(Hardening)仍能有效攔截,而非僅依賴應用層修補。

此內容詳盡地剖析了 JSCeal 這種將『開發者工具武器化』的典型案例,其技術路徑極其專業且具威脅性。我評價此威脅等級為『高危』,理由在於其結合了記憶體動態組裝與 V8 位元組碼,直接擊穿了傳統檔案掃描與 2FA 驗證這兩道主流防線;但其唯一弱點在於高度依賴使用者對偽造品牌的信任,若能強化終端用戶的數位素養,可有效降低其初始感染率。
本模型代表了氣象預報從『物理模擬』向『數據驅動』的範式轉移,其在解析度與即時性上的突破具有極高實用價值。然而,我判斷其成效仍受限於觀測數據的品質,若衛星數據出現系統性偏差,純數據學習模型將缺乏物理定律的底層約束而產生不可解釋的錯誤,因此其可靠性需在極端氣候事件中進一步驗證。
此產品策略是典型的『妥協式擴張』。微軟意識到強推平台遷移在企業端不可行,因此採取功能下沉策略。雖然降低了導入門檻,但目前的技術限制(如不支持 Windows 鏡像與自託管代理)以及帳單延遲問題,使其在極高合規要求或超大規模專案中的實用性打折扣,建議將其視為『輔助插件』而非『核心流程』。
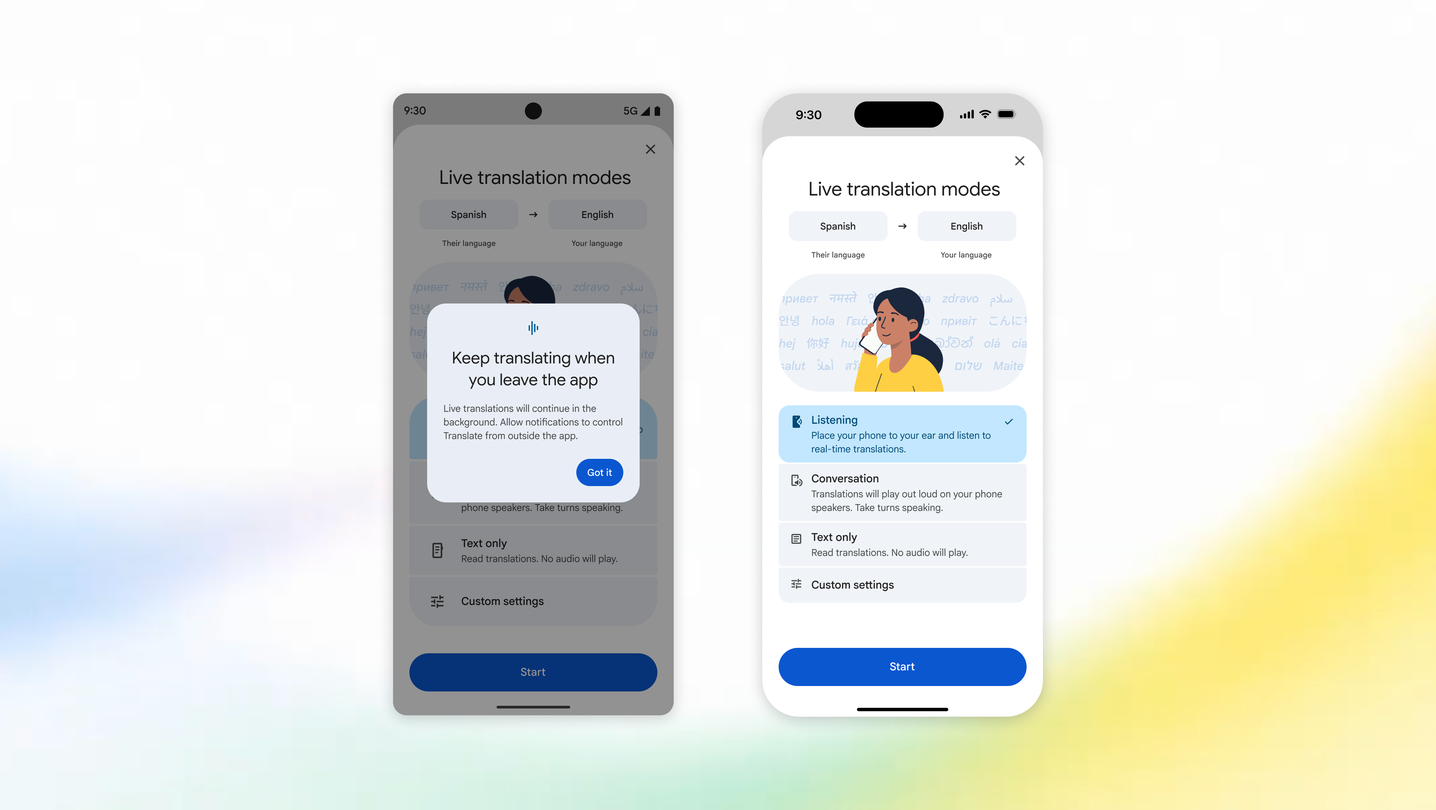
此更新屬於典型的「邊際體驗修補」,將技術核心從算法精度轉移至場景適配。我評價其為高效的實務主義優化,因為它精準地解決了『螢幕依賴』與『硬體依賴』這兩個低階但高頻的痛點;然而,其成效仍受限於 Android 各品牌電量管理策略的碎片化,導致功能穩定性存在變數。
在現代軟體開發流程中,自動化漏洞掃描是確保安全性不可或缺的一環。然而,傳統的 AI 驅動代碼掃描工具經常面臨一個嚴重的挑戰:極高的誤報率(False Positives)以及 AI 幻覺(Hallucination)。所謂的 AI 幻覺,是指大型語言模型在分析代碼時,可能會自信地...