
Google Play Books 導入 Gemini AI 閱讀助手:突破百萬冊電子書的智慧化閱讀體驗
此功能是將 LLM 從『對話框』轉移至『情境化工具』的成功實踐,能有效解決長文本認知負荷問題,評價為『高實用性的輔助導航』。然而,其價值受限於英文語系依賴,且 AI 的標準化摘要可能削弱文學閱讀中至關重要的『主觀詮釋權』,建議使用者將其視為索引而非真理。
此功能是將 LLM 從『對話框』轉移至『情境化工具』的成功實踐,能有效解決長文本認知負荷問題,評價為『高實用性的輔助導航』。然而,其價值受限於英文語系依賴,且 AI 的標準化摘要可能削弱文學閱讀中至關重要的『主觀詮釋權』,建議使用者將其視為索引而非真理。
Parse 5 是一個在效能與延遲間取得良好平衡的實務主義作品。其核心價值在於將『視覺接地』(Visual Grounding) 納入企業級工作流,有效解決了傳統 OCR 缺乏可追溯性的致命傷。然而,其 API 仍要求影像化輸入而非原生 PDF,這在工程實作上增加了前處理成本,使其在極致用戶體驗上仍有提升空間。

此研究在數據規模化與結構重建上達到了極高水準,成功將 AI 轉化為神經科學的基礎設施,其價值在於定義了從『靜態結構』到『行為邏輯』的映射路徑。然而,該成果目前僅止於『結構圖譜』,在缺乏動態電訊號實時驗證的前提下,將靜態連接直接等同於功能邏輯仍存在推論風險,屬於高度精準但缺乏動態維度的里程碑。
該方案在工程實踐上極具價值,成功將語義壓縮從『文字摘要』提升至『向量表徵』層級,有效解決了 KV Cache 的物理壓力。然而,其致命傷在於缺乏靈活性,將提示詞的『即時迭代』變成了『模型微調』級別的成本,僅建議在提示詞高度穩定且流量巨大的場景下部署。
此內容對 jQuery 的技術生命週期進行了精準的解構,客觀地將其定位為『過渡期里程碑』。評價為優良,因其不僅記錄了工具的更迭,更深刻分析了開發範式從指令式到宣告式的思維轉移;但保留條件在於,文中對現代原生 API 效能提升的量化數據不足,僅在邏輯層面進行定性描述。
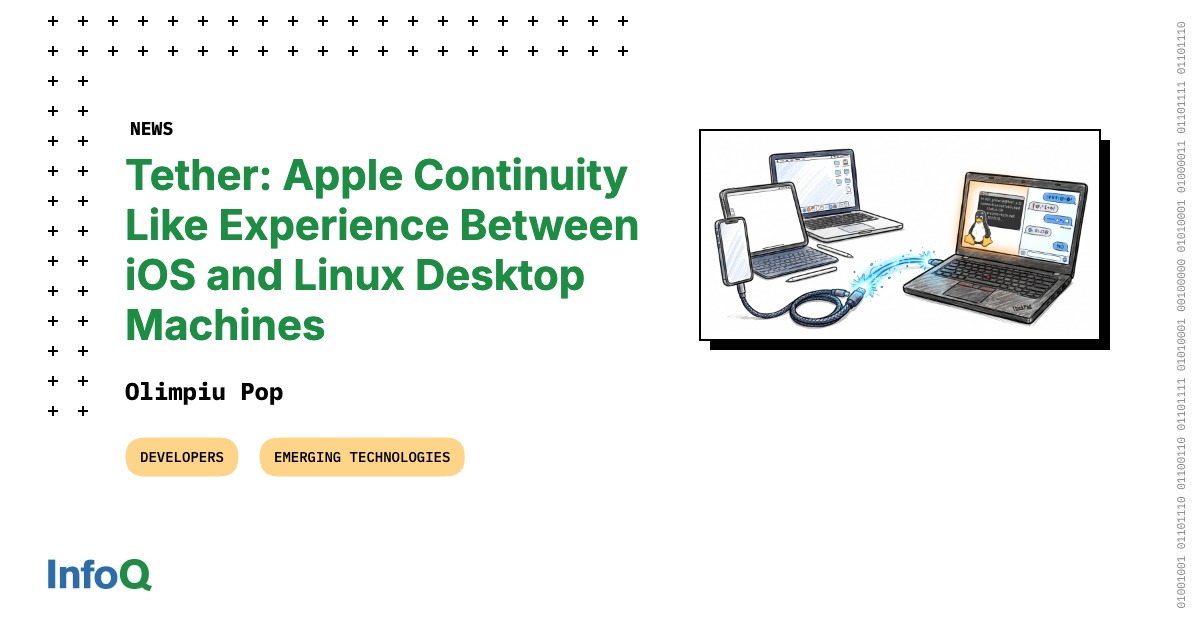
該專案在技術路徑上極具野心且執行精準,成功地將私有協定轉化為開源實作,有效解決了 Linux 開發者的生態痛點。然而,其高度依賴特定瀏覽器(Zen Browser)與底層藍牙硬體相容性,使其在通用性上存在明顯缺陷,僅能評價為『極客向的成功實作』而非『成熟的商業替代方案』。

此內容是一篇高品質的資安警示分析,成功將單一軟體更新事件提升至『攻擊面管理』的策略高度。其價值在於將 Plex 的漏洞與 LastPass 等真實案例掛鉤,明確揭示了家庭設備作為企業入侵跳板的邏輯鏈條,具有極強的警示作用;但其保留條件在於官方尚未公布具體 CVE 編號,使得目前的防禦建議仍停留在『更新』這一通用手段,缺乏針對特定漏洞的深度技術緩解方案。
在快速變動的軟體開發環境中,許多企業在招募工程師時往往過度聚焦於技術棧(Skillset),即候選人掌握了哪些程式語言或框架。然而,Click Boarding 的技術長 Adam Wachtel 在與 InfoQ 的對談中提出了一個截然不同的觀點:在建構高效能工程團隊時,人格特...

此事件是典型的『信任崩潰』案例,供應商在數據生命週期管理上表現極其低劣,尤其是擅自保留備份與生產環境定義模糊之處,令人對其安全合規性產生高度質疑。雖然目前無直接詐騙證據,但密封法律文件的外洩具有不可逆的損害,我將此評級為『嚴重治理失效』。前提是若後續調查證實生產平台確實被入侵,則該服務商的技術架構將被判定為完全不合格。

本內容精準捕捉了資安防禦重心從『邊界防護』轉向『身分驗證』的範式轉移,其對 AI 代理人指令集(llms.txt)漏洞的分析具有前瞻性。整體評價為高價值技術分析,但其建議的解決方案傾向於管理層面的零信任框架,對於具體如何偵測『合法工具濫用』的技術細節著墨較少,需搭配具體的行為分析工具實作。

此內容精準地捕捉了 .NET 生態系中 Native AOT 部署的痛點——『測試通過但部署崩潰』。我認為 MSTest 4.4 的此項更新具有高度實務價值,因為它將驗證維度從『功能正確性』提升至『部署可行性』。然而,其價值取決於開發者是否願意承擔額外的編譯時間成本,且在面對複雜泛型或特定參數限制時,仍有部分邊緣案例無法被覆蓋。

此案例展示了極高效率的『權威劫持』策略,將技術重心從單純的漏洞利用移至對搜尋引擎信任機制的操縱。我評價此攻擊手段為『極其狡猾且具成本效益』,因為它利用了合法化政策的灰色地帶與伺服器底層模組的隱蔽性,使得傳統邊緣防禦失效。然而,其弱點在於對特定伺服器軟體(Apache)的依賴,若能實施嚴格的檔案完整性監控(FIM),此類潛伏將被迅速揭穿。