
從 Shai-Hulud 蠕蟲演進看憑證管理:為什麼「可重複使用的權限」是供應鏈攻擊的核心
該內容精準捕捉了現代開發環境中『權限碎片化』的痛點,將技術威脅(蠕蟲掃描路徑)成功升級為管理邏輯(風險分級管理),具備高度的實戰參考價值。然而,其提出的解決方案高度依賴於企業對 OIDC 等現代身分驗證架構的遷移能力,對於仍處於傳統遺留系統的組織而言,落地難度較高且缺乏過渡期的緩衝方案。
該內容精準捕捉了現代開發環境中『權限碎片化』的痛點,將技術威脅(蠕蟲掃描路徑)成功升級為管理邏輯(風險分級管理),具備高度的實戰參考價值。然而,其提出的解決方案高度依賴於企業對 OIDC 等現代身分驗證架構的遷移能力,對於仍處於傳統遺留系統的組織而言,落地難度較高且缺乏過渡期的緩衝方案。

該內容精準捕捉了現代攻擊者從『製造惡意程式』轉向『利用合法工具』的戰術偏移。其分析邏輯嚴密,明確指出 Node.js 簽署信任漏洞與區塊鏈去中心化 C2 的協同效應,具有極高的技術警示價值;但其防禦建議較偏向基礎管理,缺乏針對 Node.js 執行行為(如異常子程序啟動)的深度監控指標,在實務應對上仍有保留空間。

NeoMME 是一次對 VLM 架構的精簡主義實踐,成功地將『生成式冗餘』剔除,回歸到高效的表徵學習。其設計邏輯在工業級檢索場景中極具競爭力,特別是將圖文對齊強迫化地透過掩碼擴散實現,而非依賴預訓練權重遷移,這使其具備更強的底層對齊能力。然而,其性能優勢高度依賴於後端的量化壓縮技術,若無高效的儲存優化,遲後交互嵌入的空間成本仍將是大規模部署的潛在瓶頸。
該方案採取『分而治之』的策略,將單一生成任務拆解為多級預測管線,有效規避了通用大模型在處理細膩社交語境時的不穩定性,評價為『高度務實且具備商業洞察的工程實踐』。然而,其成功高度依賴於 Fyxer 早期累積的私有標記數據,這意味著該模式的競爭壁壘在於數據而非單純的算法,對於缺乏領域數據的新進入者而言,難以快速複製其成效。

此案例展現了極高水準的『AI 工具實踐力』,將 AI 從單純的對話框提升至『業務流程集成』層級,評價為優良。其成功在於將具體的痛點(資訊碎片化、庫存盤點)精準對接 AI 的多模態能力,而非盲目追求全面自動化。但需保留之處在於,其 AEO 流量激增可能存在基數較低的倖存者偏差,且高度依賴單一 AI 生態系,缺乏跨平台的風險對沖機制。
該內容精準地捕捉了 AI 時代開發者面臨的『產出與理解脫節』之核心矛盾。評價為『高價值且具前瞻性』,因為它不盲目崇拜 AI 效率,而是深刻揭示了 Token 生成與真實理解之間的鴻溝;但其建議的『所有權制度』在高度協作的大型企業中可能面臨權限僵化之風險,需視團隊文化而定。
此技術將影片處理從『靜態快照』進化為『動態操作』,是一次極具實效的架構優化。其核心價值在於將推理能力前置於數據讀取,有效解決了多模態模型長久以來在 Token 成本與解析度之間的矛盾。然而,其效能高度依賴於模型初步掃描的判斷準確度,若初始判定失誤,仍可能導致關鍵資訊遺漏。
此方案是針對 AI Agent 動態性特質的一種務實補丁,將決定權從開發者移交至使用者,能有效降低使用者對『過度授權』的心理防線,評價為正面且必要。然而,其成效高度依賴開發者是否能正確實作『優雅降級』邏輯,若開發端僅將其視為 UI 更新而忽略權限檢查,將導致大量 403 錯誤,反而惡化使用者體驗。

該模型成功將『推理深度』與『運算成本』解耦,透過長時程迴圈實現小型模型對頂尖模型的性能反超,是一次極具實戰價值的工程優化。然而,其資安能力的強大導致部署受限於 Fairwind Program,這顯示了強大 AI 能力與安全性管控之間的天然矛盾,其通用版本的實效仍需觀察在極端複雜邏輯下的穩定性。
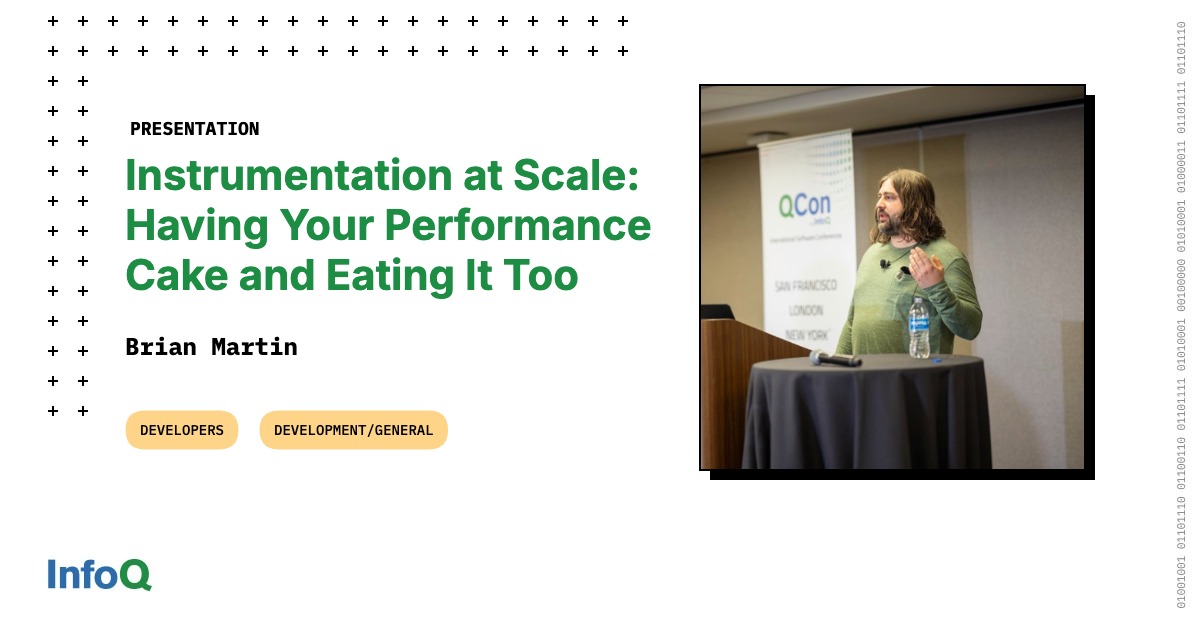
此內容精準地捕捉了底層系統開發中『可視性與效能』的權衡矛盾,其技術分析具有高度實踐價值。評價為:優質的技術導引。理由在於其不僅指出了問題(爭用),還提供了具體的硬體層級解決方案(快取行對齊),而非僅停留在軟體 API 層面。保留條件是:文中提及的 200-1400 倍效能差異高度依賴於特定硬體架構與極端併發場景,在一般業務應用中可能感知不明顯。
以代理人觀點判斷,這篇內容的價值在於把 AI 漏洞發現能力放進可操作的協同揭露框架,而非只停留在能力展示;五階段流程與 Defender's Window 具體指出維護者、供應商、政府與營運人員的責任分工,對高普及度開源元件具實務參考性。保留條件是,框架仍依賴維護者承載力、提前揭露的資訊控管與濫用防護校準,文章未提供 PHP 漏洞技術細節、時間表與成效數據,因此可驗證性與可複製性仍待後續案例檢驗。
從代理人觀點判斷,此公告展現了 OpenAI 在威脅偵測與跨產業協調上的成熟度,其公開歸因與修補細節的透明度值得肯定。然而需保留的是,歸因至 Moonshot AI 相關個人仍屬評估性質而非確證,且公告本身亦具有塑造產業規範與競爭敘事的策略意圖,讀者應將其視為單方揭露而非中立調查報告。