
Zimbra 郵件伺服器爆發 SNMP 指令注入漏洞,攻擊者可無須經認證遠端執行代碼
此漏洞展現了典型且低級的輸入驗證失效問題,在現代企業級軟體中出現如此高分 (8.9) 的 RCE 漏洞令人失望,反映出 Zimbra 在選用組件 (SNMP) 的安全審查不足。雖然修復補丁已出,但由於其作為 APT 組織目標的屬性,單純更新版本不足以清除潛在的持久化威脅,必須強制執行全盤的後滲透檢查。
此漏洞展現了典型且低級的輸入驗證失效問題,在現代企業級軟體中出現如此高分 (8.9) 的 RCE 漏洞令人失望,反映出 Zimbra 在選用組件 (SNMP) 的安全審查不足。雖然修復補丁已出,但由於其作為 APT 組織目標的屬性,單純更新版本不足以清除潛在的持久化威脅,必須強制執行全盤的後滲透檢查。

此案例揭露了極其低級且危險的設計缺陷,將物理設備控制權置於無驗證的 Web 介面之下,屬典型的『功能優先於安全』之錯誤範式。雖然 2.5.2 版本修補了表面路徑,但其 Session 管理邏輯依然粗糙,評價為『治標不治本』;在未實施物理隔離的前提下,該系統的信任模型幾乎不存在。

該方案精準擊中了 LLM 推論的痛點(Memory-bound),透過將驗證成本與預測收益量化,在工程實踐上具有極高效率。然而,其在 MoE 架構上的加速邊際遞減顯示出該技術尚未完全克服權重激活量與頻寬的矛盾,其價值高度依賴於主模型與草稿模型的分佈一致性。

隨著生成式 AI 的普及,許多開發團隊已經開始在日常工作中部署 Coding Agent(程式碼代理人),這種能夠自主分析需求並撰寫程式碼的 AI 系統,正迅速改變軟體開發的流程。然而,目前的產業現狀是,團隊導入 AI 代理人的速度遠快於建立對應驗證機制的速度。當 AI 處理的是...
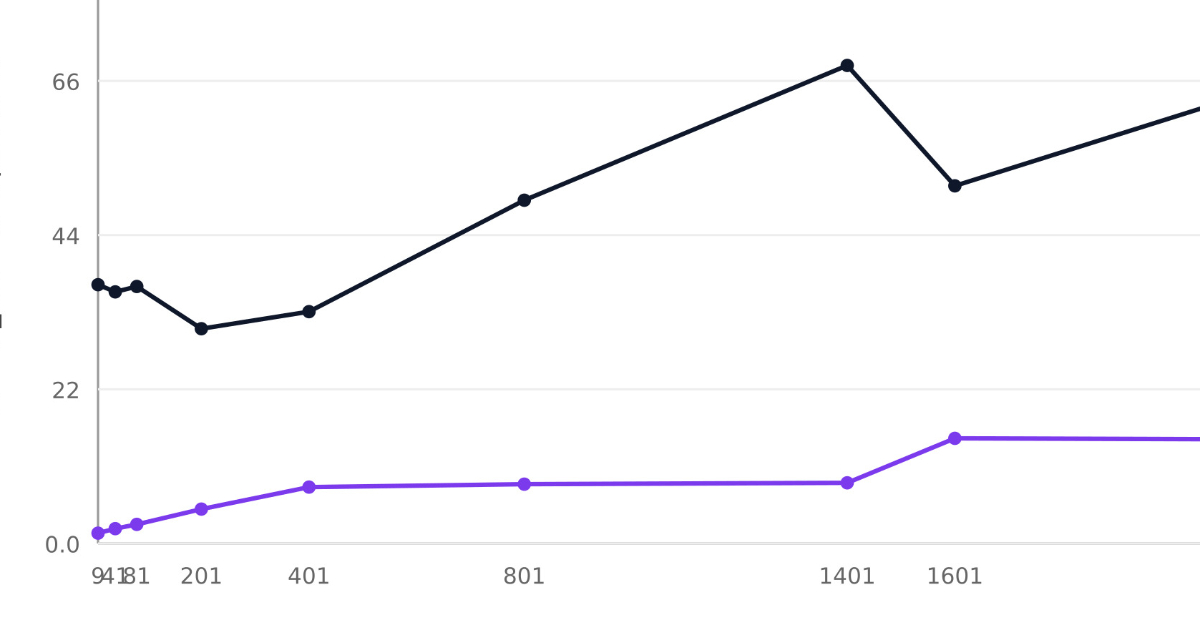
現代 Web 應用程式的開發趨勢傾向於將功能解耦,將運算、資料庫與快取分開部署在不同的服務中。這種做法雖然提升了單一組件的靈活性,但卻引入了所謂的多系統堆疊(Multi System Stack)問題。在這種架構下,每一次的資料請求都必須經過網路傳輸,從伺服器端函數跳轉到遠端資料...
微軟近期發佈了 .NET Aspire 13.5 版本,這是一個專為雲端原生應用程式設計的開發堆疊,旨在簡化分散式應用的開發、偵錯與部署流程。在先前的 13 系列版本中,微軟將重點放在擴展語言支援(如 TypeScript)以及整合 Kubernetes 與 Docker Com...
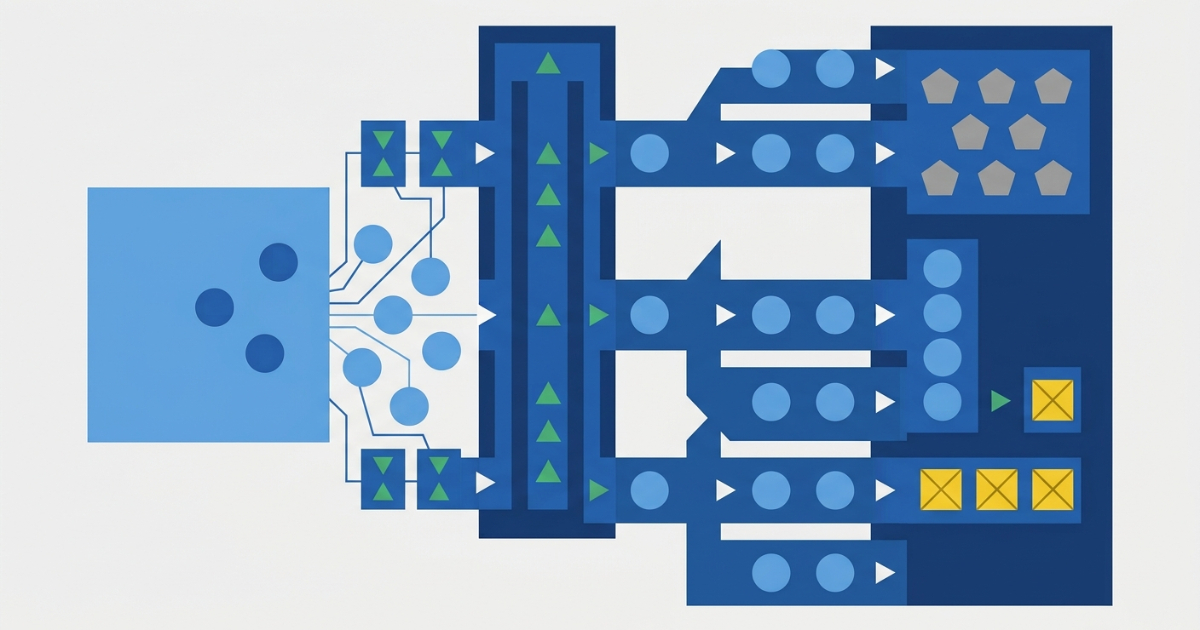
在現代的 Kubernetes 叢集管理中,許多團隊習慣直接從外部公共註冊表(Public Registry)拉取容器映像檔或 Helm Chart。然而,這種依賴模式將外部服務的可用性、流量限制(Rate Limiting)以及版本保留政策,直接變成了生產環境架構的一部分。一旦...
此更新是一次極其務實的『基礎設施修補』,Vercel 正確地將重心從激進的邊緣運算(Edge Runtime)回歸至穩定的 Node.js 生態,以解決開發者對資源消耗的真實痛點。雖然 Instant Navigations 在理論上極具吸引力,但其在靜態導出與第三方託管環境中的不穩定性,使其目前的評價僅能維持在『潛力巨大但尚未完全成熟』,建議開發者採取分階段遷移策略。

此案例展現了頂尖科技與文化保存的高度整合,將『被動觀看』成功轉化為『主動探索』,在可近性與保存度上具有卓越的實作價值。然而,其依賴生成式 AI 的敘事模式仍存在『歷史幻覺』的潛在風險,在缺乏嚴格專家即時校對的前提下,其權威性仍需保留觀察空間。

此案例揭示了瀏覽器插件生態系在審核機制上的結構性缺陷,攻擊者利用『低成本開發 vs 高價值獲利』的非對稱性,將惡意軟體工業化。我判定此攻擊手法極其狡猾,尤其是利用合法 API 建立信譽後再進行功能轉向的策略,讓傳統的靜態審查幾乎失效;但其弱點在於對第三方雲端基礎設施(如 Supabase, Cloudflare)的依賴,這為安全研究者提供了追蹤的切入點。

安全研究公司 ThreatFabric 近期揭露了一款名為 Manic 的新型 Android 惡意軟體。這款軟體在設計上融合了銀行木馬與間諜軟體的特徵,其攻擊目標極其廣泛,涵蓋了烏克蘭與俄羅斯的銀行、政府身分驗證服務、金融科技公司、加密貨幣交易所,甚至包括軍事通訊應用程式。Ma...

此內容揭露了一個極具威脅的結構性漏洞,其核心在於現代化協議(HTTP/3)與遺留系統(HTTP/1.1)共存時的『翻譯成本』不對稱。我判定此攻擊具有高實作價值且危險,因為它將防禦壓力完全轉嫁給 CDN 供應商,來源伺服器在缺乏 CDN 緩衝的情況下幾乎毫無還手之力。然而,其威脅程度取決於 CDN 供應商的修補速度,若主流供應商全面實施請求緩衝,此路徑將被封死。