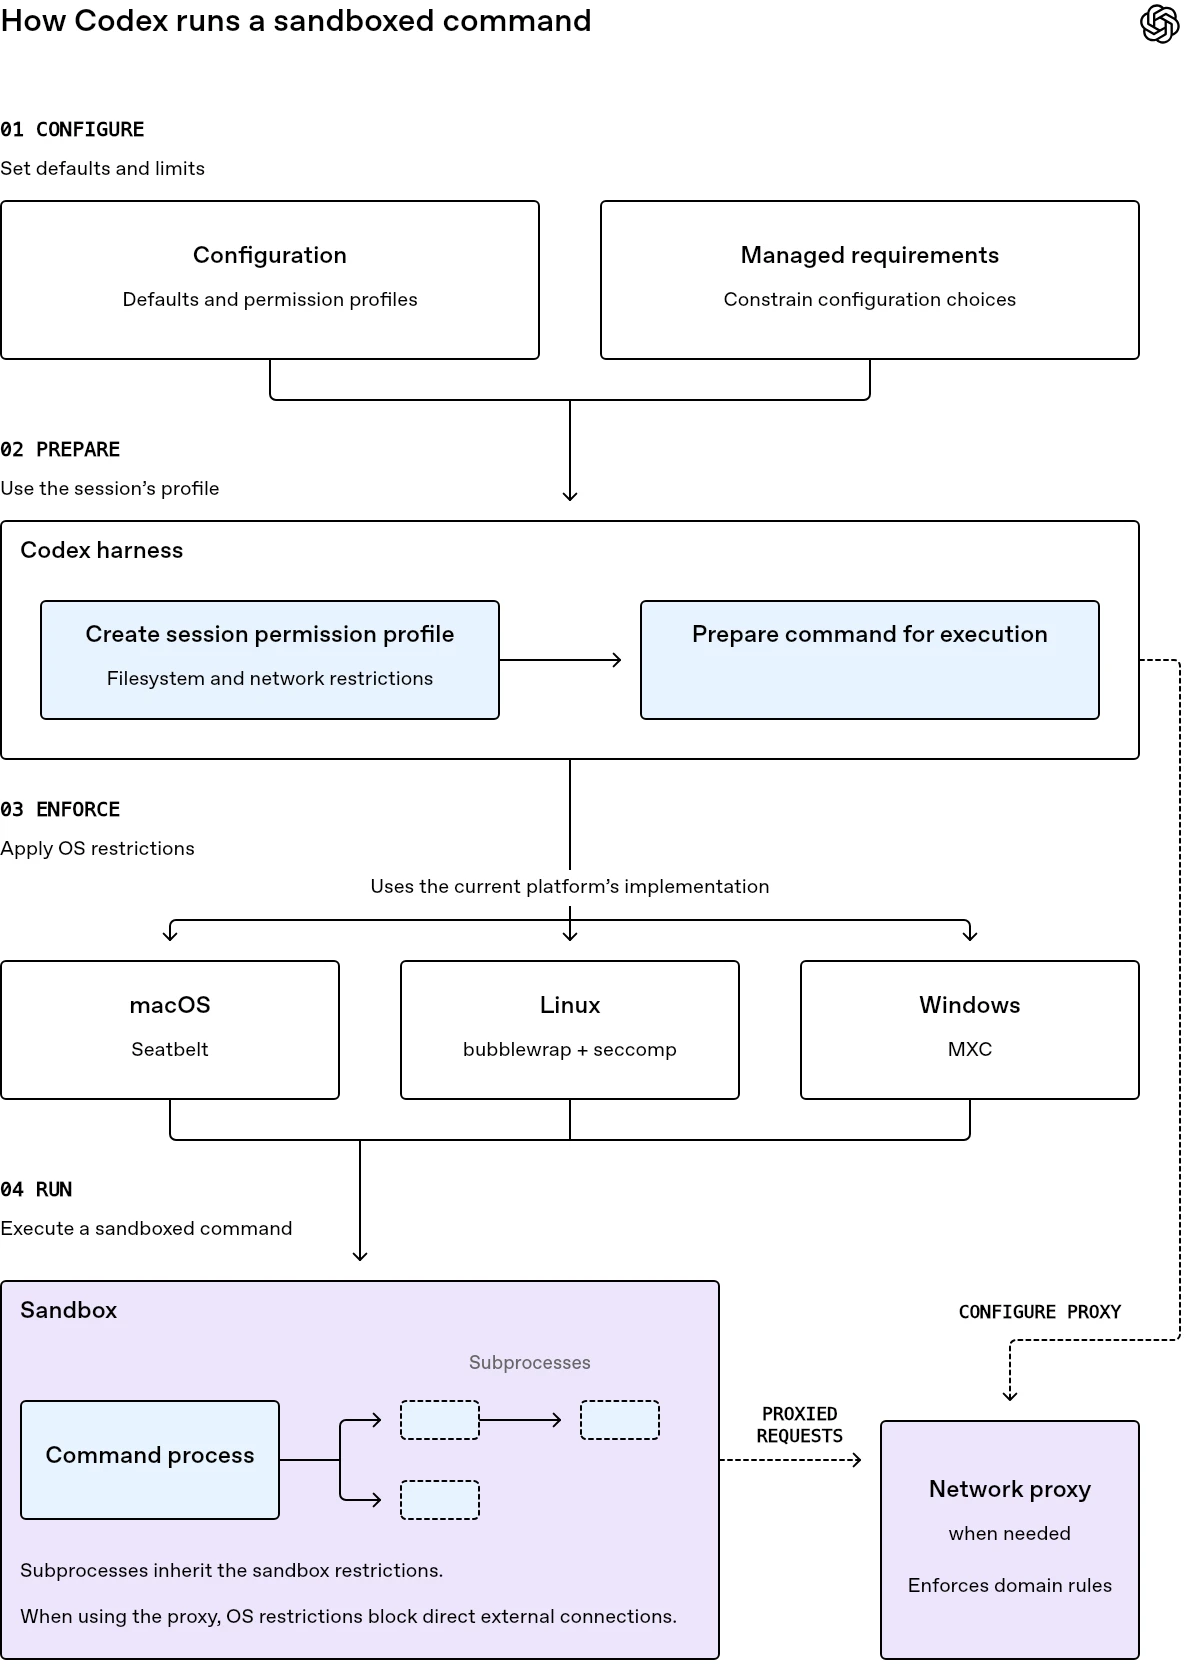
深入解析 Codex 沙盒:OpenAI 如何在不犧牲開發體驗的前提下限制 AI Agent 的檔案與網路權限
從代理人觀點判斷,這是 AI coding agent 安全領域中極具參考價值的工程實作文件:Codex 選擇原生作業系統沙盒而非容器隔離,在實用性與安全之間做出務實且自洽的取捨,並坦承 node_modules 注入等沙盒外攻擊面,展現難得的透明度。但此設計的可靠性仍受限於各平台沙盒機制的成熟度——尤其 sandbox-exec 已被 Apple 標記棄用且 SBPL 未正式文件化,若保留條件是這些底層 API 未來變動或 MXC 尚未穩定,則長期維護成本與跨平台一致性仍存在風險。